安全研究人员在白宫网络中检测到236次住宅代理异常出站流量,揭示出内部设备可能感染网络工具并带来渗透风险。
住宅代理服务通常将网络访问权限出售给客户,允许用户通过普通用户的设备发送网络流量,从而使其看起来像是来自该设备的网络。近期,研究人员在分析网络匿名活动时,意外发现在AS2650网络中存在住宅代理出站活动。AS2650登记归属于美国总统行政办公室,即承载白宫网络的联邦机构。
在2026年10月5日至11月3日的监测期间,研究人员的检测系统通过白宫网络成功出站236次。这些流量来自6个不同的IP地址,并在30天中的26天内持续出现,涉及多达28个独立的住宅代理服务。为确保结果准确,这些地址经过Spur和Synthient等公开IP上下文查询服务的独立验证,均被确认属于住宅代理出站节点。
这种访问权限是完全公开的,任何人在付费购买公共住宅代理服务后,都可以通过其发送请求。研究团队并未专门针对白宫网络进行探测,而是在轮换使用这些代理服务时偶然抓取到了相关流量。
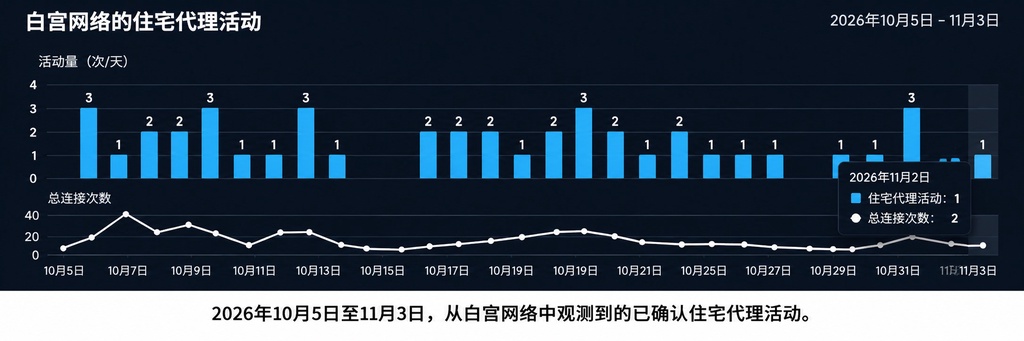
数据显示,绝大多数代理活动集中在美国东部时间的傍晚与夜间,约半数活动发生在下午5点至午夜之间,而清晨几乎没有任何活动。这种时间规律表明,这更可能是某个晚间在白宫网络上的特定个人设备感染了代理SDK,而非公共访客Wi-Fi网络。
过去的研究表明,安全性欠佳的代理SDK可能导致内部网络被入侵并发生横向移动。此前Synthient的研究人员曾记录过Kimwolf僵尸网络通过住宅代理网络感染了至少200万台设备,其中大部分是暴露了ADB服务的Android设备。如果白宫网络设备上的SDK存在类似漏洞,攻击者购买代理访问权限后即可顺藤摸瓜触及内部系统。
除了白宫网络,住宅代理的痕迹还延伸到了全球最偏远的地方。在南大西洋的圣赫勒拿、阿森松和特里斯坦-达库尼亚地区,研究人员记录到了413个地址和超过32000次观察数据,分布在Starlink以及当地运营商Sure Saint Helena的网络中。
即便在南极洲,研究人员也记录到了3次观测数据,均来自定向到麦克默多科考站的Cloudflare WARP地址。此外,在皮特凯恩群岛、诺福克岛的Norfolk Telecom网络、斯瓦尔巴群岛朗伊尔城的Starlink节点,以及福克兰群岛、查戈斯群岛、托克劳和南乔治亚岛,均发现了住宅代理活动。
住宅代理网络已经渗透到世界各个角落。Layer3 Intel等团队持续追踪全球住宅代理与匿名化基础设施,使得黑客难以在网络暗处隐藏。目前相关原始活动日志已完成备份,可供有需求的机构调取分析。
原文:https://layer3intel.com/blog/residential-proxies-white-house-network