谷歌摧毁了隐藏在130万台认证安卓电视盒中的x.cpe僵尸网络,涉事厂商Videostrong(深圳市视壮科技有限公司)已被谷歌彻底封杀。
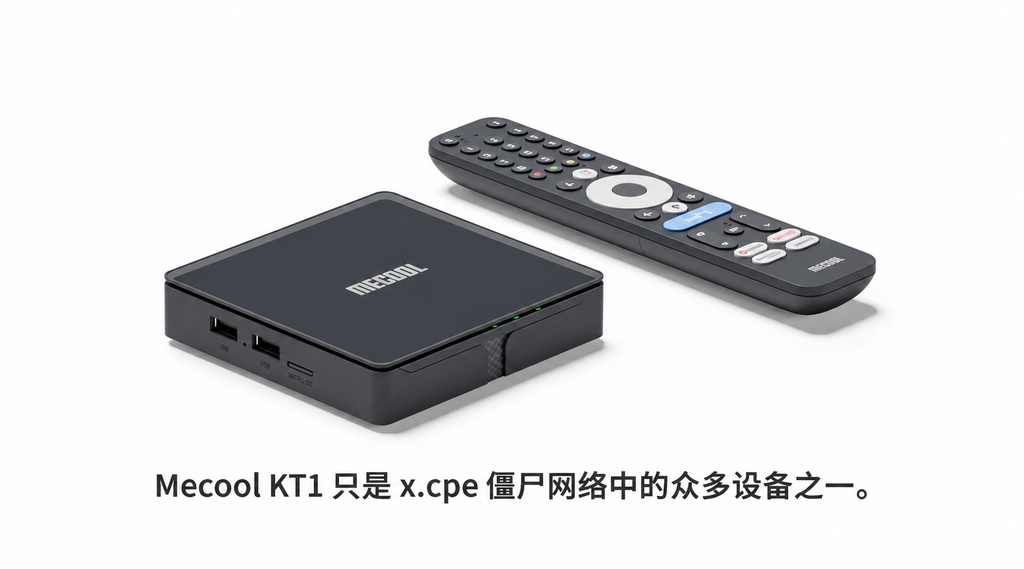
你家客厅里播放着电视剧的安卓电视盒,可能正偷偷成为黑客手中的肉鸡。谷歌威胁情报小组近日披露并摧毁了一个名为x.cpe的庞大僵尸网络。这个网络高峰期同时控制着全球超过130万台安卓电视设备。令人意外的是,这些设备并非小作坊生产的劣质杂牌,而是通过了谷歌官方认证的安全产品。
谷歌在审查过程中之所以漏掉了这些恶意软件,是因为涉事制造商Videostrong(深圳市视壮科技有限公司)采用了极具隐蔽性的规避手段。通常情况下,硬件厂商为了获得谷歌应用和品牌的授权使用资格,必须通过严格的认证检测。然而,Videostrong主要以MECOOL品牌销售的这些电视盒,在出厂检测时表现得毫无异常。等到用户购买回家联网激活后,设备便会通过隐藏的后门从远程下载并安装恶意程序。
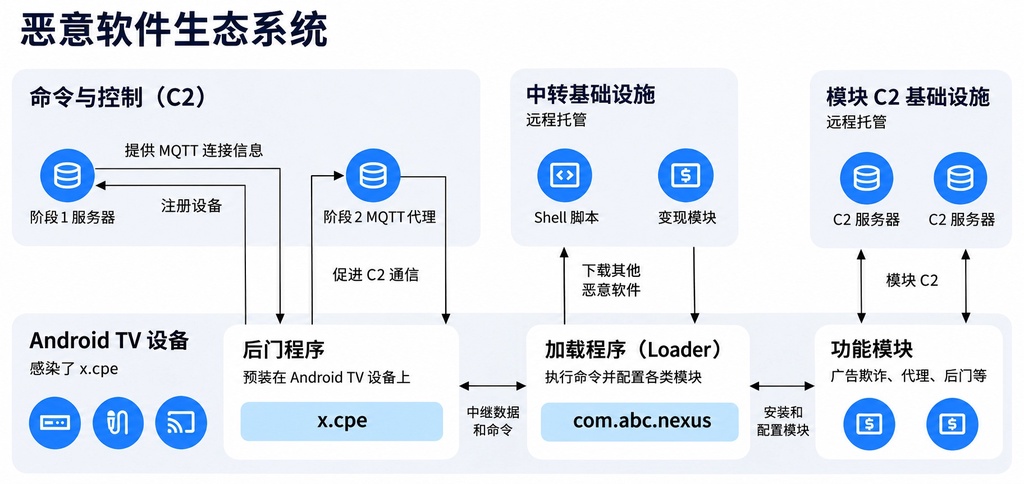
根据谷歌发布的分析报告,整个恶意软件的演化过程相当严密。设备首次联网时,会自动运行一个名为x.cpe或com.oemservice的存根程序。这个程序本身没有任何破坏性,却拥有极高级别的系统权限。它可以根据攻击者的指令远程下载安装新的恶意模块,同时还会偷偷关闭谷歌应用保护系统,防止用户发现异常。
一旦设备彻底沦陷,它就会成为黑客用来谋取暴利的工具。黑客利用这些设备搭建住宅代理网络,将流量伪装成普通家庭用户的正常上网行为,用于执行大规模网络攻击或刷流量等广告欺诈活动。更严重的是,深圳维多壮科技还保留了对设备的最高控制权,能够随时远程执行终端命令、窃取屏幕画面,甚至扫描用户家中局域网内的其他设备。谷歌技术人员甚至在实时监控中目睹了厂商进行此类入侵操作。
为了彻底摧毁这个黑产链条,谷歌联合日本警察厅、Synthient以及趋势科技等多家机构展开了联合行动。通过法律手段,谷歌封锁了深圳维多壮科技用于运营僵尸网络的相关域名和服务器,并将其用于其他黑客攻击的控制节点一并摧毁。据估计,这次打击行动直接切断了该厂商对全球约1000万台受害设备的控制。
虽然攻击渠道已被封堵,但已购设备的潜在风险尚未完全消除。由于恶意软件已被写入系统底层,普通用户很难将其彻底卸载,被关闭的谷歌应用保护系统也需要手动恢复。安全机构公布的受害设备名单显示,被感染设备涵盖182个型号,总数近1472554台,主要分布在巴西、马来西亚、伊拉克、墨西哥等地区,北美和欧洲也有数万台设备受影响。
鉴于这起事件并非个别员工的违规行为,而是公司层面的系统性作恶,谷歌已彻底终止与Videostrong及其所有子公司的一切合作,禁止其继续使用谷歌旗下的任何安卓应用和服务。
原文:https://arstechnica.com/google/2026/11/google-dismantles-botnet-secretly-running-on-1-3-million-android-tv-boxes/