最新研究分析了413个汽车软件漏洞,发现手机应用与云端服务等外部连接系统占比最高,成为智能网联汽车的新安全隐患。
车载娱乐系统真的可能成为黑客控制汽车刹车的突破口吗?早在2015年,安全研究人员就在一辆吉普切诺基上验证了这种可能性。他们通过远程入侵车辆的娱乐系统,成功干扰了汽车的行驶功能。随后,菲亚特克莱斯勒公司在美国召回了约140万辆汽车,通过更新软件修复了这一漏洞。
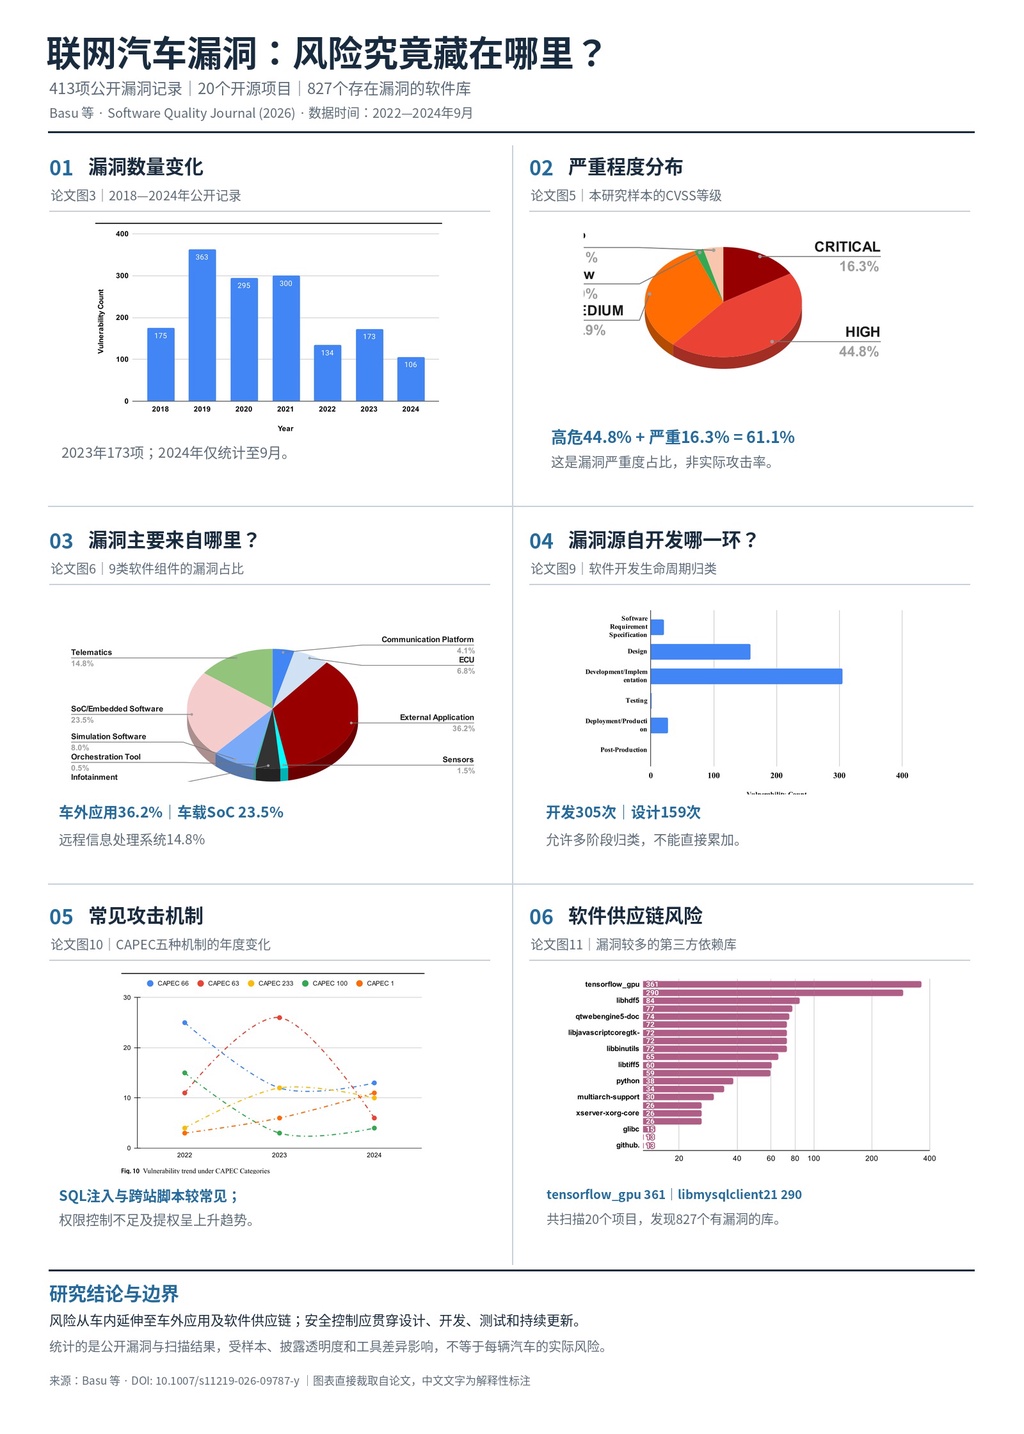
当年的那起攻击针对的是内置于车辆内部的系统,而最近的一项研究则将目光投向了更广阔的网络环境,包括与车辆相连的手机应用和在线服务。研究人员分析了2022年1月至2024年9月期间记录的413个汽车软件漏洞。结果显示,外部应用程序所占比例最大,达到了36.2%。与2010年至2019年期间的数据相比,涉及外部连接软件的漏洞比例出现了明显上升。
如今,普通在线服务中广泛使用的技术已经成为汽车安全领域的一部分。连接到汽车的手机应用和云服务会存储或处理车辆的行驶轨迹、使用习惯,甚至车主的个人信息。如果这些环节的安全防线不够牢固,外人就可能获取这些敏感数据。
更严重的问题在于车辆内部系统之间的相互连接。汽车的娱乐系统和远程信息处理系统(即记录并传输车辆运行数据的软件)会与车辆的其他关键部件进行数据交换。如果系统之间的安全防护隔离不足,攻击者在入侵娱乐系统后,就可能进一步越界渗透到涉及驾驶安全的核心功能。
除了外部应用,漏洞还会通过开源代码库进入汽车软件。开发者为了提高效率,通常会直接使用现成的代码模块来完成特定功能。研究人员对20个用于汽车软件开发的开源项目进行了扫描,从中发现了827个存在安全隐患的代码库。由于许多项目共享相同的代码模块,某一个通用组件中的漏洞可能会波及多家汽车厂商的多个系统。
分析表明,绝大多数软件漏洞源于代码编写阶段,其次是架构设计阶段。因此,安全机制必须从开发初期就融入其中,并在车辆的整个生命周期内持续进行测试。汽车制造厂商应当明确软件中使用的所有组件,定期扫描第三方代码库,并建立快速修复机制。同时,必须将驾驶控制系统与娱乐系统及外部连接组件进行严格隔离,确保某一区域被攻破后不会威胁到驾驶安全。
当然,并非所有被记录的漏洞都能被远程利用或直接控制驾驶。在研究涉及的漏洞中,仅有17个出现在已证实被利用的已知漏洞清单中。对于车主而言,保持车辆软件更新、为车机账号设置强密码、保护好关联的手机应用并谨慎授予位置权限,都是保障安全的有效手段。不过,防范和消除软件漏洞的主要责任,依然在于汽车制造厂商及其供应商。
原文:https://www.sciencealert.com/your-cars-biggest-security-weakness-could-be-somewhere-unexpected