PHP官方预警并发布两个9.2分紧急安全补丁,全球约130万台服务器受影响,安全团队呼吁管理员立即做好防护准备。
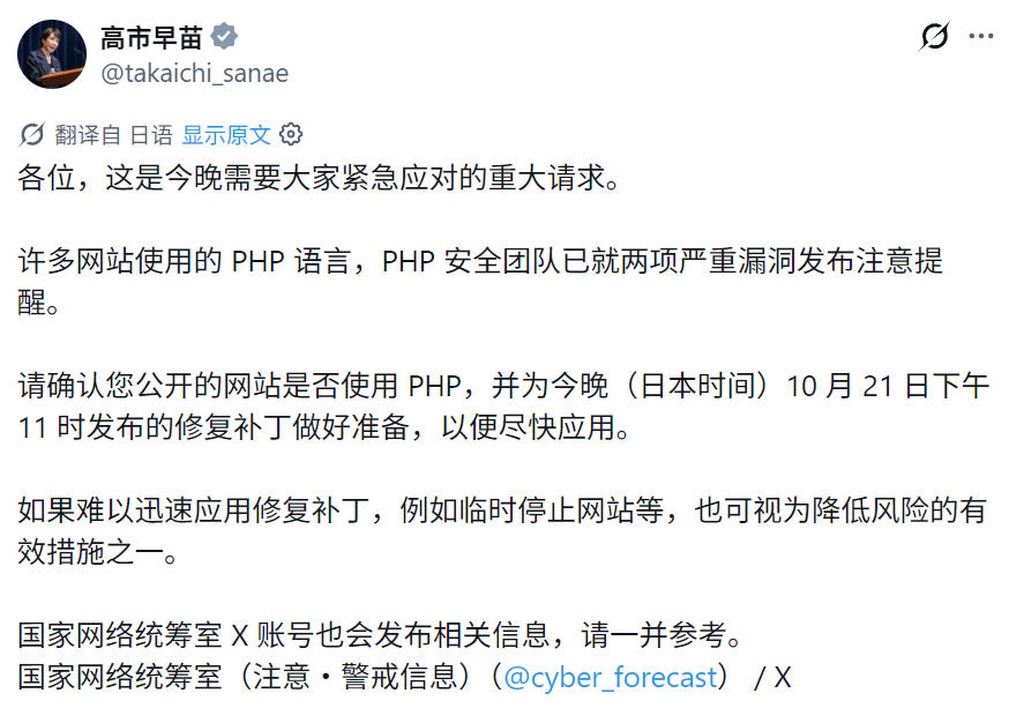
全球各大网站的系统管理员需要提高警惕了。作为支撑互联网大量动态网站和网络应用的基础编程语言,PHP官方发出紧急通知,计划在12个小时内发布两项重大安全漏洞的修复补丁。
根据官方发布的预警通告,这两项漏洞的安全严重程度评分均高达9.2分,满分仅为10分,属于罕见的高危漏洞级别。官方特别强调,所有使用PHP的单位和个人应立即做好升级准备。如果漏洞的具体细节提前被公开,或者网络上出现针对该漏洞的实际攻击行为,官方保留随时提前发布补丁的权利。
这次紧急通告的发布,源于网络上流传的一份未被确认的报告。这份报告中包含一段视频,演示了一款名为PHP2Shell的攻击工具如何利用漏洞,在运行多种热门软件的服务器上远程执行恶意代码。受影响的系统包括WordPress7.1.3、MediaWiki1.46.2、phpBB3.3.17、Magento2.4.9、Joomla6.2.0、Laravel13.36.0、Laravel8.83.29、Symphony8.1.9、Drupal11.4.10以及WHMCS9.0.9等。这些平台均深度依赖PHP运行。
虽然网络上的最初报告来源难以考证,但沃奇陶尔网络安全公司经过验证后证实,编号为CVE-2026-109618和CVE-2026-109619的这两项漏洞确实真实存在。该公司表示,该漏洞的影响范围可能覆盖自2004年发布的PHP5版本以来的所有PHP版本。
其他安全机构也纷纷发布了紧急风险提示。圣塞克网络安全公司的安全专家预测,在官方补丁发布后的15分钟内,网络上就可能爆发大规模的自动化攻击。网篱网络安全公司和猎手网络安全公司同样敦促各大管理员切勿掉以轻心,必须立即采取应对措施。
安全专家为管理员提出了具体的应对建议:首先要明确团队内部负责PHP维护的具体负责人,排查并清点所有基于PHP开发的内部与外部应用,提前规划维护窗口,备份所有网站文件和数据库,同时密切关注PHP.net官方主页的最新动态。对于一些非核心或不紧急的系统,安全专家甚至建议在补丁安装完成前暂时切断网络连接。
作为开源脚本语言,PHP构成了现代互联网的重要基石。除了支持各种内容管理系统,它还运行在许多企业的内部工具中。据安全团队估计,全球可能有高达130万台连接到互联网的服务器受到影响。如此高危且覆盖面广的漏洞一旦被恶意利用,可能给整个互联网带来巨大破坏。各单位的技术管理人员必须保持高度警惕,随时准备接收补丁并完成系统升级。
# PHP官方已于UTC 13:34在Github发布2个补丁:
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp